2026.10.14(수) 22:43











한국인터넷진흥원(KISA, 원장 이기주)은 최근 3.20 사이버공격에 대한 사회적 관심이 높아짐에 따라, 이를 노린 사회공학적 공격기법이 나타나 이용자의 각별한 주의가 필요하다고 강조했다.
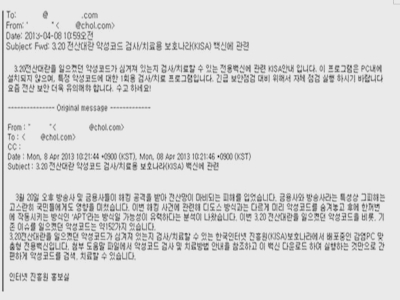
특히, KISA를 사칭해 3.20 사이버공격 관련 악성코드 치료용 전용백신 첨부 이메일 등, 공공기관 및 백신사 등을 사칭한 이메일이나 앱 다운로드 문자메시지 등에 속기 쉽다. 최근 유명 보안업체를 사칭해 30일 무료체험 모바일용 백신 다운로드 문자메시지를 보내는 스미싱 수법에 이어, 이번에는 KISA를 사칭한 이메일이 나타났다.
‘3.20 전산대란 악성코드 검사/치료용 보호나라(KISA)백신에 관련’이라는 제목으로, ‘다운로드 및 사용방법 안내.alz’라는 파일이 첨부되어 있다. 해당 파일을 실행하면 전용백신 도움말 화면이 실행돼 이용자는 악성코드 여부를 알 수 없으며, 백그라운드에서는 악성코드가 실행돼 더욱 위험하다. 단, 발신주소는 kisa.or.kr이 아닌 chol.com에서 발송됐다.
KISA는 악성행위를 하는 C&C 서버 차단 등 긴급조치를 취하고, SNS 등을 통해 이용자 주의사항을 안내했다.
<이용자 주의사항>
o 이메일은 제목에 현혹되지 말고, 발신 주소를 반드시 확인
o 백신 등 관련 프로그램은 이메일, 블로그 등의 첨부파일이 아닌 공식 웹사이트에서 다운로드
o 공공기관, 금융기관 등에서는 실행파일을 첨부한 이메일을 발송하지 않으며, 문자메시지로 앱 다운로드 URL를 안내하지 않음
o ‘폰키퍼’ 등 KISA 모바일 보안앱을 사칭한 악성앱도 나타날 수 있으니, 반드시 공식 마켓에서 다운로드
o PC 및 모바일 기기에서 백신 프로그램을 설치하고 주기적으로 점검
KISA 관계자는 “KISA 등 공공기관, 금융기관, 금융사 등은 이메일에 실행파일을 첨부해 배포하지 않는다”며, “전용백신은 보호나라 공식 홈페이지에서 배포하고 있으며, 기본적인 보안수칙을 숙지하고 실천하면, 악성코드 감염의 위험으로부터 보호할 수 있다”고 당부했다.
장현덕 hyun@schooli.kr